程序员茄子
全部
编程
代码
资讯
案例
综合
联系我们
nginx 相关技术文章
php
mysql
shell
go
vue
css
api接口对接
支付接口对接
Nginx map 正则堆溢出排查:r->captures 被覆盖、两遍求值算错 buffer,13 处调用点都中招(CVE-2026-42533)
资讯
Nginx map 正则堆溢出排查:r->captures 被覆盖、两遍求值算错 buffer,13 处调用点都中招(CVE-2026-42533)
2026-09-13 20:01:29
NGINX CVE-2026-42533 排查笔记:正则在 map 指令中覆盖共享的 r->captures,两遍求值 LEN/VALUE 口径不一致,导致堆溢出(可升 RCE)或信息泄露绕过 ASLR。含触发三条件、13 个调用点、1.30.4/1.31.3 修复版本、补丁思路、命名捕获临时缓解与自查配置。
Nginx
安全
CVE
运维
反向代理
漏洞修复
Nginx HTTP/3 自动化脚本:别只看版本号,四个检查点统一 QUIC 参数
综合
Nginx HTTP/3 自动化脚本:别只看版本号,四个检查点统一 QUIC 参数
2026-09-12 20:02:15
把 Nginx 的 HTTP/3(QUIC)参数收进自动化脚本:先用 nginx -V 确认 http_v3_module 与 stream_quic_module 两个模块,再用 sysctl 模板注入 UDP 缓冲并校验内核≥5.7,server 块用 envsubst 注入端口/超时/拥塞算法且与 http2 同监听,最后 nginx -t、reload、curl/tcpdump 探测与浏览器 Protocol 兜底验证。
Nginx
HTTP
3
QUIC
运维
Shell
NGINX 1.29.6/1.29.7 变更:sticky 会话保持开源,MPTCP、keepalive 默认值一起变
资讯
NGINX 1.29.6/1.29.7 变更:sticky 会话保持开源,MPTCP、keepalive 默认值一起变
2026-09-11 21:02:04
NGINX 1.29.6 把 cookie 会话保持(sticky 指令)首次开源,1.29.7 加上 MPTCP 并把上游代理默认改为 HTTP/1.1+keepalive。文中列出 mp4/alias/mail/OCSP 等多个 CVE 与 geo、max_headers 等后续版本要点,供运维排期升级参考。
Nginx
运维
反向代理
MPTCP
CVE
Nginx 2026 年安全更新排查:HTTP/3 UAF、HTTP/2 大 header 溢出与 njs fetch 三个触发点
资讯
Nginx 2026 年安全更新排查:HTTP/3 UAF、HTTP/2 大 header 溢出与 njs fetch 三个触发点
2026-09-09 21:03:26
Nginx 2026 中批安全更新排查:CVE-2026-42530(HTTP/3 QPACK UAF)、CVE-2026-42055(HTTP/2 大 header 堆溢出,需 proxy_http_version 2/grpc_pass + ignore_invalid_headers off + large_client_header_buffers>2MB 组合)、CVE-2026-8711(njs js_fetch_proxy 客户端变量堆溢出)。逐条给触发条件、修复版本与缓解手段,可对照 conf 自查。
Nginx
安全
HTTP
3
运维
CVE
Caddy、nginx、Apache 配置对比:同一站点,三种写法
编程
Caddy、nginx、Apache 配置对比:同一站点,三种写法
2026-09-07 19:13:15
三大 Web 服务器配置语言对比:Caddy JSON/adapter 排序、nginx location 匹配顺序、Apache 节组顺序。同一站点三种写法全代码,附选型要点。
Web服务器
Caddy
nginx
Apache
Nginx map 正则捕获堆溢出 CVE-2026-42533:未认证单条请求可 RCE,先改命名捕获再升级
代码
Nginx map 正则捕获堆溢出 CVE-2026-42533:未认证单条请求可 RCE,先改命名捕获再升级
2026-09-05 21:01:46
2026-07 曝出 Nginx map 指令堆缓冲区溢出 CVE-2026-42533(CVSS 9.2),未认证单条请求即可触发越界写、存在 RCE 风险。本文给受影响版本表、触发配置组合自查命令、先改命名捕获再平滑升级的完整步骤,以及 slice/SSI 两个伴生漏洞的处理优先级。
nginx
安全公告
CVE
运维
配置排查
FlyEnv:用一个 GUI 管理 PHP、Node、Nginx、MySQL、Redis 等本地开发服务
编程
FlyEnv:用一个 GUI 管理 PHP、Node、Nginx、MySQL、Redis 等本地开发服务
2026-09-05 01:11:13
FlyEnv 一体化本地开发环境管理工具介绍:覆盖 Web 服务器、多语言运行时、数据库、消息队列与搜索引擎,支持多版本切换、项目级环境隔离、跨平台一致,原生静态二进制运行资源占用低。附官方下载与快速开始指南链接。
FlyEnv
开发环境
PHP
NodeJS
Nginx
MySQL
本地开发
nginx 1.31.3 批量安全修复:slice 未初始化内存、SSI UAF 与 XSLT 默认收紧
案例
nginx 1.31.3 批量安全修复:slice 未初始化内存、SSI UAF 与 XSLT 默认收紧
2026-09-03 21:03:42
nginx 1.31.3/1.30.4 除 regex map 外还修复 slice 模块未初始化内存访问、SSI+proxy_pass 组合 Use-After-Free,并把 XSLT 外部实体加载默认关闭。给出各漏洞触发条件与升级建议。
nginx
运维
安全
nginx regex map 堆溢出排查:两遍求值下的捕获覆盖、版本范围与缓解
案例
nginx regex map 堆溢出排查:两遍求值下的捕获覆盖、版本范围与缓解
2026-09-03 21:03:03
nginx regex map 在特定配置组合下会因两遍求值导致堆缓冲区溢出。给出触发条件、受影响版本(1.30.4/1.31.3 修复)、nginx -T 自查方法,以及命名捕获组改写这一临时缓解方案。
nginx
运维
安全
Nginx 限流、IP 白名单与 CORS 跨域配置
代码
Nginx 限流、IP 白名单与 CORS 跨域配置
2026-09-03 00:46:08
以工程师笔记形式梳理 Nginx 限流与跨域配置:limit_conn_zone/limit_req_zone 双维度限流,用 geo+map 实现 IP 白名单放行内部网段、只对公网来源限流;以及用 map 动态匹配 Origin 的 CORS 响应头配置。含 burst/nodelay、429 错误页、always、proxy_hide_header 等取舍说明。
Nginx
运维
跨域
限流
记一次 K8s 503 排障:Ingress backend 端口写成 targetPort,Ingress-NGINX 只给 Warning 不给 Error
编程
记一次 K8s 503 排障:Ingress backend 端口写成 targetPort,Ingress-NGINX 只给 Warning 不给 Error
2026-09-03 00:04:09
面向仍在生产使用 ingress-nginx 的运维:一次持续 503 排障。根因是 Ingress backend.service.port 误写 targetPort,Controller 不报 Error、只落 Warning 并默默 fallback,小流量碰巧通、上量就崩。含可复现排查 checklist 与修复 YAML,并澄清 rewrite-target 为何救不了端口问题。
ingress-nginx
Kubernetes
Ingress
故障排查
Nginx
nginx 2026 安全公告盘点:map/regex 溢出、SSI UAF、HTTP/3 UAF
资讯
nginx 2026 安全公告盘点:map/regex 溢出、SSI UAF、HTTP/3 UAF
2026-08-30 21:04:54
盘点 nginx 2026 年安全公告,重点讲解 map+regex 缓冲区溢出(CVE-2026-42533)、HTTP/3 与 SSI 模块 use-after-free 等 major 级漏洞,列出受影响版本与修复版本(1.31.3+/1.30.4+)。
nginx
安全
CVE
运维
Nginx 反向代理与负载均衡深度实战:从原理到生产级部署的完整指南
编程
Nginx 反向代理与负载均衡深度实战:从原理到生产级部署的完整指南
2026-06-27 11:15:06
从零开始彻底吃透 Nginx 反向代理与负载均衡:核心原理、四种负载均衡算法、Worker 进程模型、Buffer 调优策略、超时控制、限流保护、WebSocket/SSE 代理配置,以及 2026 年云原生环境下的最佳实践。
Nginx
负载均衡
反向代理
性能优化
运维
NGINX Rift 深度实战:CVE-2026-42945 漏洞原理、利用链与生产级防护完全指南
编程
NGINX Rift 深度实战:CVE-2026-42945 漏洞原理、利用链与生产级防护完全指南
2026-05-23 16:45:06
深度解析潜伏18年的NGINX高危漏洞CVE-2026-42945,从源码层面拆解堆溢出原理、RCE利用链及生产级防护策略
NGINX
安全漏洞
RCE
CVE-2026-42945
堆溢出
网络安全
NGINX 1.30 全面解读:Early Hints × MPTCP × ECH 如何重塑 Web 性能与安全边界
编程
NGINX 1.30 全面解读:Early Hints × MPTCP × ECH 如何重塑 Web 性能与安全边界
2026-04-19 11:15:28
2026年4月NGINX 1.30.0稳定版正式发布,整合Early Hints、HTTP/2后端代理、MPTCP多路径传输、ECH加密等重磅新特性。本文从架构层面深度解析各核心功能原理并提供生产级配置示例。
NGINX
Web服务器
HTTP
HTTP3
反向代理
DevOps
网络安全
性能优化
NGINX 1.30 稳定版深度解析:Early Hints、MPTCP、ECH 加密与下一代 HTTP 范式革命
编程
NGINX 1.30 稳定版深度解析:Early Hints、MPTCP、ECH 加密与下一代 HTTP 范式革命
2026-04-19 11:15:09
2026年4月NGINX 1.30.0稳定版正式发布,整合Early Hints、HTTP/2后端代理、MPTCP多路径传输、ECH加密等重磅新特性。本文从架构层面深度解析各核心功能原理并提供生产级配置示例。
NGINX
Web服务器
HTTP
HTTP3
反向代理
DevOps
网络安全
性能优化
nginx 1.29.8 深度解析:max_headers安全加固、OpenSSL 4.0兼容、协议层Bug修复全攻略
编程
nginx 1.29.8 深度解析:max_headers安全加固、OpenSSL 4.0兼容、协议层Bug修复全攻略
2026-04-12 12:56:42
2026年4月7日nginx发布1.29.8版本,新增max_headers指令防御Slowloris攻击,全面兼容OpenSSL 4.0,修复Early Hints多响应处理异常和字符集解析漏洞。
nginx
nginx1.29
OpenSSL
Web安全
反向代理
服务器运维
性能优化
nginx 1.29.8 深度解析:从 max_headers 到 OpenSSL 4.0 兼容,一次性吃透本次版本全部升级点
编程
nginx 1.29.8 深度解析:从 max_headers 到 OpenSSL 4.0 兼容,一次性吃透本次版本全部升级点
2026-04-12 12:56:27
2026年4月7日nginx发布1.29.8版本,新增max_headers指令防御Slowloris攻击,全面兼容OpenSSL 4.0,修复Early Hints多响应处理异常和字符集解析漏洞。
nginx
nginx1.29
OpenSSL
Web安全
反向代理
服务器运维
性能优化
Nginx最强配置清单(反向代理/限流/SSL/负载均衡)
编程
Nginx最强配置清单(反向代理/限流/SSL/负载均衡)
2025-07-26 10:43:48
本文介绍了Nginx的强大配置,包括负载均衡、反向代理、限流、安全防护、性能优化和日志管理等功能。通过示例代码,读者可以学习如何配置Nginx以实现高效的反向代理、SSL加密、请求限流、IP访问控制、静态资源缓存等。还涉及了高级功能如灰度发布和地理位置限制,帮助用户提升网站的安全性和性能。
Nginx
Web服务器
网络安全
性能优化
编程
Nginx rewrite 的用法
2024-11-18 22:59:02
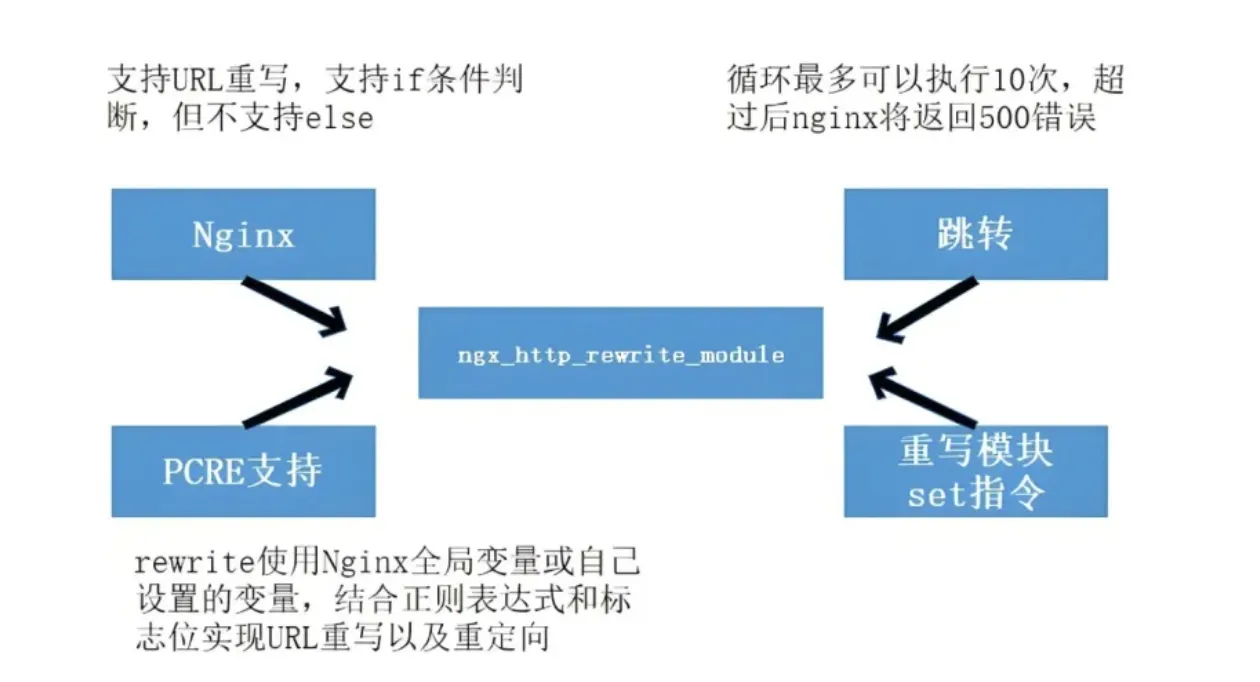
Nginx的`rewrite`指令用于根据请求的URI重写路径,适用于URL重写、伪静态和重定向等场景。本文介绍了`rewrite`指令的语法、使用场景及具体案例,包括伪静态、永久重定向、去除尾斜杠和HTTP到HTTPS的重定向等。使用时需注意避免循环重定向,并优先考虑使用`try_files`指令。
Nginx
Web服务器
URL管理
Nginx 防盗链配置
编程
Nginx 防盗链配置
2024-11-19 07:52:58
Nginx防盗链配置是一种保护网站资源的安全措施,通过检查HTTP请求头中的Referer字段来限制非法请求。配置步骤包括编辑Nginx配置文件、设置valid_referers指令、定义不合法请求的处理方式等。防盗链可以防止其他网站非法引用资源,但需注意性能和安全性问题。对于高安全需求场景,建议使用基于URL签名的防盗链机制。
网络安全
Nginx
网站保护
Nginx 反向代理
编程
Nginx 反向代理
2024-11-19 08:02:10
Nginx是一种高性能的Web服务器和反向代理服务器,广泛应用于Web应用架构中。反向代理功能允许将客户端请求转发到后端服务器,并将响应返回给客户端。本文详细介绍了Nginx反向代理的配置步骤、案例及其在负载均衡中的应用,强调了安全性和扩展性。
Web服务器
反向代理
网络技术
Nginx
Nginx服务器版本号泄露的安全隐患,强调了攻击者如何利用已知漏洞进行攻击
2024-11-19 03:48:34
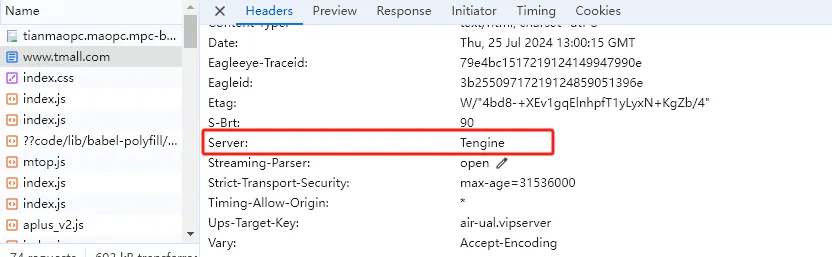
本文讨论了Nginx服务器版本号泄露的安全隐患,强调了攻击者如何利用已知漏洞进行攻击。介绍了大型网站如天猫和京东如何隐藏版本号,并提供了使用`headers-more-nginx-module`模块灵活配置服务器信息的方法,以提高安全性。通过合理配置,可以有效减少信息泄露,增强服务器的隐蔽性和抗攻击能力。
网络安全
服务器配置
Nginx
使用 Nginx 获取客户端真实 IP
编程
使用 Nginx 获取客户端真实 IP
2024-11-18 14:51:58
本文介绍了如何在Nginx中配置以获取客户端的真实IP地址,特别是在使用反向代理或负载均衡时。通过设置`real_ip_header`和`set_real_ip_from`,Nginx能够解析`X-Forwarded-For`头部并更新`$remote_addr`变量。文中还提供了调试日志的配置方法以及在Lua中获取真实IP的示例代码,确保配置的有效性。
Nginx
网络配置
服务器管理
大家都在搜索什么?
devops
易支付
一个官网+多少钱
统一接受回调
统一回调
python
sub
node
宝塔日志
mysql
shell
ElasticSearch
css
vue
api接口对接
2025
支付接口对接
go
php
php回调